IT-säkerhet & NIS2
På IT Advizors ser vi IT-säkerhet som en grundförutsättning för kontroll, stabilitet och minskad affärsrisk. NIS2-direktivet betyder att ansvaret nu ligger tydligt hos ledningen och styrelsen. Vi hjälper svenska företag att förstå NIS2-kraven och se till att de blir till praktisk handling som både gör er säkrare och bättre för affärerna.
 Vårt angreppssätt
Verksamheten i centrum inte checklistor
Vi utgår alltid från verksamheten. IT-säkerhet ska inte byggas på generella checklistor, utan på verkliga risker, faktiska beroenden och affärskritiska processer.
Vårt fokus är att etablera rätt säkerhetsnivå, en nivå som är motiverad utifrån er verksamhet, genomförbar i praktiken och möjlig att följa upp över tid.
 Steg 1
Nuläge och riskanalys
Kartläggning av nuläget
Genom strukturerade genomgångar skapar vi en tydlig bild av organisationens nuvarande säkerhetsnivå och IT-miljö.
Identifiering av risker
Vi identifierar konkreta risker, sårbarheter och kritiska beroenden som påverkar verksamhetens kontinuitet.
Gapanalys mot NIS2
Vi bedömer hur väl organisationen möter kraven i NIS2-direktivet och var åtgärder behövs.
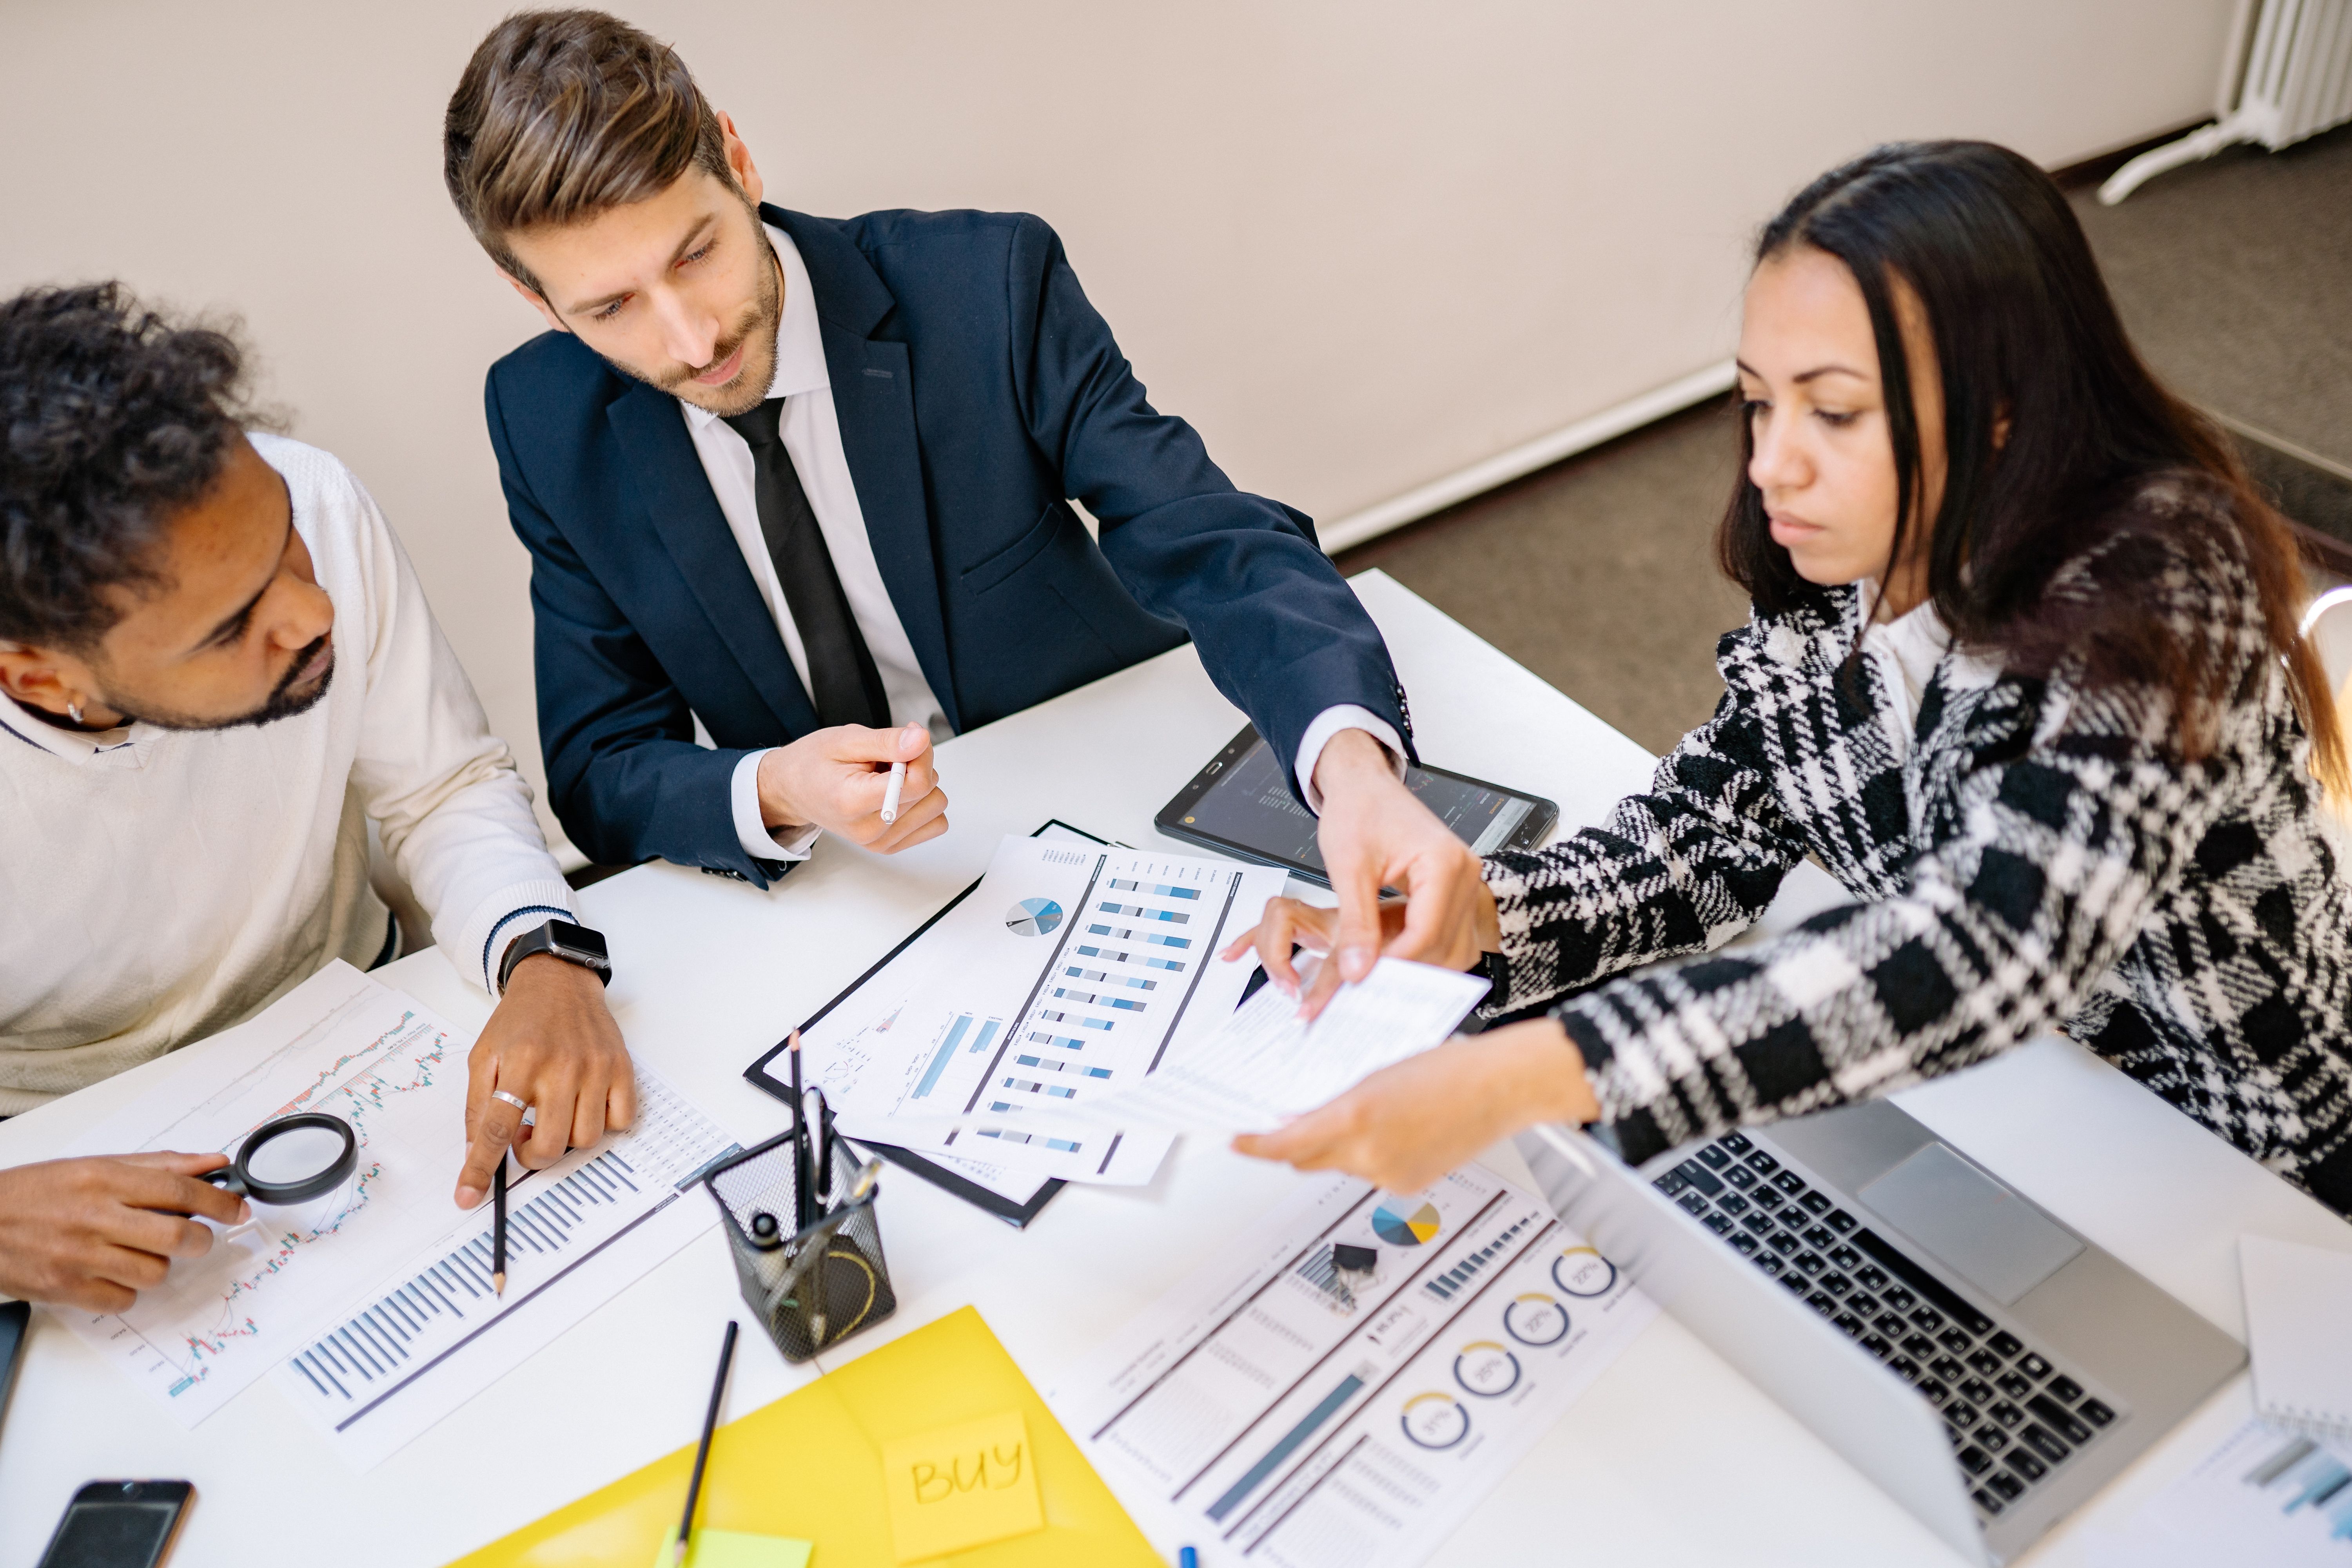
Beslutsunderlag
Resultatet blir ett tydligt beslutsunderlag, begripligt för både ledning och styrelse, som möjliggör informerade beslut.
 Steg 2
Styrning och ansvar enligt NIS2
NIS2-direktivet kräver tydlig styrning och ansvarsfördelning på högsta nivå. IT Advizors hjälper er att klargöra roller, ansvar och beslutsvägar samt att integrera IT-säkerhet i ledningens och styrelsens ordinarie arbete.
Roller och ansvar
Tydliggör vem som ansvarar för vad – från styrelse till operativ nivå.
Beslutsvägar
Etablera effektiva beslutsprocesser för säkerhetsfrågor.
Integration i styrningen
Gör IT-säkerhet till en naturlig del av affärsstyrningen.
Rapportering och uppföljning
Säkerställ kontinuerlig rapportering till ledning och styrelse.
Säkerhetsfrågor ska kunna hanteras som andra affärskritiska frågor – med tydlighet, ansvar och kontinuerlig uppföljning.
 Steg 3
Praktiskt och genomförbart arbete
Från analys till handling
Vårt arbete är praktiskt orienterat. Utifrån nuläget och den identifierade riskbilden tar vi fram prioriterade åtgärder som går att genomföra i vardagen.
Fokus ligger på förbättringar som ger mätbar effekt, utan att skapa onödig administration eller överarbeta säkerheten. Vi väljer de insatser som ger störst värde för er verksamhet.
Prioriterade åtgärder
Konkreta aktiviteter som kan genomföras stegvis
Realistisk tidsplan
Implementering anpassad efter er kapacitet
Mätbara resultat
Tydliga effekter som kan följas upp
 Steg 4
Uppföljning över tid
IT-säkerhet är ett löpande ansvar, inte ett engångsprojekt. Vi stöttar våra kunder över tid genom kontinuerlig uppföljning, nödvändiga justeringar och fortlöpande rådgivning.
Uppföljning
Regelbunden kontroll av säkerhetsnivå
Justering
Anpassning efter nya förutsättningar
Rådgivning
Strategiskt stöd när behov uppstår
Utveckling
Kontinuerlig förbättring i takt med verksamheten
Detta säkerställer att säkerhetsnivån bibehålls och utvecklas i takt med både verksamhetens tillväxt och de krav som ställs i NIS2-direktivet.
Resultat
Kontroll
Ledning och styrelse får tydlig kontroll över IT-säkerheten och kan ta bättre beslut.
NIS2-efterlevnad
Organisationen uppfyller de krav som ställs i NIS2-direktivet med dokumenterad och verifierbar säkerhetsnivå.
Vardagsfunktion
En säkerhetsnivå som fungerar i praktiken implementerad i den dagliga verksamheten utan att hämma produktiviteten.